
பாதுகாப்பு, அபாயம் மற்றும் வரி
மீட்பு சொற்றொடர், தனிச்சாவி, கடவுச்சொல்: எது எதற்கானது?
மீட்பு சொற்றொடர், தனிச்சாவி, wallet கடவுச்சொல், PIN மற்றும் விருப்ப BIP39 passphrase ஆகியவை எதைப் பாதுகாக்கின்றன, எது இழந்தால் அல்லது கசிந்தால் என்ன செய்ய வேண்டும் என்பதைத் தெளிவாகப் பிரிக்கும் வழிகாட்டி.
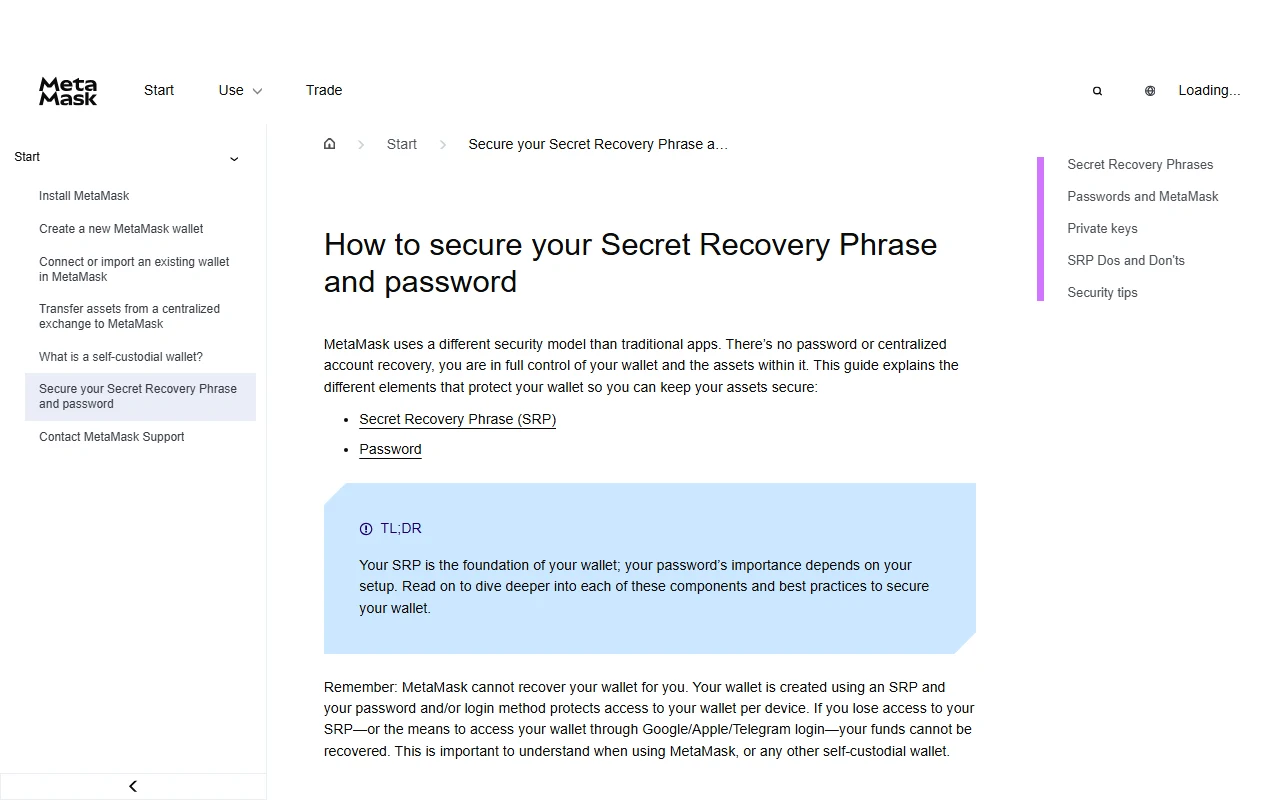
மீட்பு சொற்றொடர், தனிச்சாவி, கடவுச்சொல் ஆகியவை ஒரே பொருளைக் குறிக்கவில்லை. எதை இழந்தீர்கள் அல்லது எது கசிந்தது என்பதைத் தவறாகப் புரிந்துகொண்டால், வேலை செய்கிற பணப்பையை அழித்துவிடுதல், மீட்க முடியாத கணக்கை மீட்டுவிட்டதாக நினைத்தல், மோசடி தளத்தில் ரகசியத்தை உள்ளிடுதல் போன்ற தவறுகள் ஏற்படலாம். முதலில் ஒவ்வொன்றின் வேலை என்ன, அது எவ்வளவு பரப்பைக் கட்டுப்படுத்துகிறது என்பதைக் கண்டறிய வேண்டும்.
சுயக் காவல் உங்களுக்கு ஏற்றதா என்பது இன்னும் தெளிவில்லையெனில், முதலில் காவல் பணப்பை மற்றும் சுயக் காவல் பணப்பையின் பொறுப்பு வேறுபாட்டை படியுங்கள். பரிவர்த்தனை மையக் கணக்கின் கடவுச்சொல்லுக்கும் சுயக் காவல் பணப்பையின் மீட்பு ரகசியத்துக்கும் ஒரே மீட்பு முறை கிடையாது.
பட ஆதாரம்: MetaMask அதிகாரப்பூர்வ உதவி மையம், 14 செப்டம்பர் 2026 அன்று எடுக்கப்பட்ட திரைப்பதிவு.
ஒரே பார்வையில் வேறுபாடு
-
மீட்பு சொற்றொடர் (recovery phrase / seed phrase) — பல தனிச்சாவிகளைத் தீர்மான முறையில் உருவாக்கும் மூல ரகசியம். அதே சொற்றொடரிலிருந்து உருவான பல கணக்குகள்.
-
தனிச்சாவி (private key) — ஒரு கணக்கின் பரிவர்த்தனைகளில் கையொப்பமிடுகிறது. வழக்கமாக ஒரு முகவரி அல்லது கணக்கு.
-
செயலி கடவுச்சொல் அல்லது சாதன PIN — சாதனம் அல்லது அதிலுள்ள மறைகுறியாக்கப்பட்ட பணப்பையைத் திறக்கிறது. அந்தச் சாதனத்தின் உள்ளூர் அணுகல்.
-
BIP39 passphrase — மீட்பு சொற்றொடருடன் சேர்ந்து வேறு wallet-ஐ உருவாக்கும் விருப்பத் துணை ரகசியம். அந்தத் துல்லியமான சொற்றொடர்–passphrase இணை.
இந்த ஒப்பீடு பொதுவான பாரம்பரிய self-custody அமைப்புக்கானது. உங்கள் பணப்பை social login, guardians, multisignature, smart contract account அல்லது cloud key shares பயன்படுத்தினால் அதன் அதிகாரப்பூர்வ மீட்பு ஆவணமே முடிவான வழிகாட்டி.
மீட்பு சொற்றொடர் ஒரு “முதன்மைக் கடவுச்சொல்” அல்ல
Recovery phrase என்பது மனிதர் பதிவு செய்ய வசதியான சொற்களின் வரிசை. BIP39 விவரக்குறிப்பு அந்தச் சொற்களில் checksum இருப்பதையும், அவற்றிலிருந்து binary seed உருவாக்கப்படுவதையும் விளக்குகிறது. சில பணப்பைகள் BIP39-ஐப் பயன்படுத்துகின்றன; எல்லா பணப்பைகளும் அதையே பயன்படுத்த வேண்டும் என்றில்லை. உங்கள் சொற்களை மொழிபெயர்க்கவோ, வரிசையை மாற்றவோ, நீங்களே புதிய சொற்களைத் தேர்ந்தெடுக்கவோ கூடாது.
ஒரே recovery phrase-இலிருந்து பல தனிச்சாவிகளும் முகவரிகளும் உருவாகலாம். எனவே அது ஒரு கணக்கை மட்டும் திறக்கும் ரகசியம் அல்ல. அதே நேரத்தில், அந்த wallet செயலிக்குள் நீங்கள் தனியாக import செய்த private key அல்லது JSON கணக்கு, வேறு recovery phrase-ஐப் பயன்படுத்தும் கணக்கு, இணைத்த hardware wallet ஆகியவை இந்தச் சொற்றொடருக்குள் வந்துவிடாது. MetaMask-ன் அதிகாரப்பூர்வ மீட்பு விளக்கம் இதே வரம்பைத் தெளிவாகக் குறிப்பிடுகிறது. பணப்பையில் தெரியும் ஒவ்வொரு முகவரியையும் அதன் மீட்பு வழியுடன் தனியாகப் பட்டியலிடுவது இந்தக் குழப்பத்தைத் தவிர்க்க உதவும்; பட்டியலில் ரகசியங்களை எழுத வேண்டாம்.
தனிச்சாவி ஒரு கணக்கின் கையொப்ப அதிகாரம்
தனிச்சாவி ஒரு recovery phrase-இன் சுருக்கப்பட்ட வடிவம் அல்ல. Ethereum கணக்குகள் பற்றிய ஆவணம் கூறுவதுபோல், externally owned account-இன் நடவடிக்கைகளை private key கட்டுப்படுத்துகிறது; பரிவர்த்தனையில் கையொப்பமிடும் அதிகாரம் அதற்கே உண்டு. அதற்குரிய public address-ஐ பெறலாம், ஆனால் public address-இலிருந்து private key-ஐ கணிக்க முடியாது.
ஒரு wallet-இல் “Account 1”, “Account 2” என்று பல கணக்குகள் ஒரே recovery phrase-இலிருந்து உருவாகியிருக்கலாம். அவற்றில் ஒன்றின் private key மட்டும் கிடைத்தால் அந்த ஒரு கணக்கை import செய்யலாம்; சகோதர கணக்குகள் அனைத்தும் அதனால் கிடைக்காது. மாறாக, recovery phrase கிடைத்தால் அதிலிருந்து உருவான கணக்குகளின் சாவிகள் மீண்டும் உருவாக்கப்படலாம். இந்த வேறுபாடு காரணமாக, எந்த private key-யையும் “சோதனைக்காக” இணையதளத்தில் ஒட்டுவது பாதுகாப்பான கணக்கு ஆய்வு முறை அல்ல.
கடவுச்சொல் மற்றும் PIN கதவுப் பூட்டுகள்
பாரம்பரிய recovery-phrase அமைப்பில், wallet செயலியின் password பொதுவாக அந்த browser profile அல்லது சாதனத்தில் இருக்கும் மறைகுறியாக்கப்பட்ட vault-ஐத் திறக்கும். அது blockchain-இல் இருக்கும் நிதிக்கான புதிய சாவியை உருவாக்குவதில்லை. அதனால் பழைய சாதனம் இல்லாத மற்றொரு சாதனத்தில் அந்த password மட்டும் கொடுத்து wallet-ஐ மீட்க முடியாது. Recovery phrase பாதுகாப்பாக இருக்கும்போது, செயலியின் அதிகாரப்பூர்வ வழிமுறையின்படி wallet-ஐ மீட்டமைத்து புதிய password அமைக்க இயலலாம்.
Hardware wallet-இன் PIN-உம் இதேபோல் சாதன அணுகலைக் கட்டுப்படுத்துகிறது. தவறான PIN முயற்சிகளுக்குப் பிறகு என்ன நடக்கும் என்பது சாதனத்தைப் பொறுத்தது; ஊகித்து தொடர்ந்து முயலாமல் உற்பத்தியாளரின் அதிகாரப்பூர்வ வழிகாட்டியைப் பார்க்க வேண்டும். Hardware device-இன் recovery phrase அல்லது passphrase-ஐ browser wallet-இன் recovery phrase என்று தவறாகப் பதிவு செய்யாதீர்கள்.
இதற்கு முக்கிய விதிவிலக்கு social login அல்லது smart wallet. உதாரணமாக, தற்போதைய சில MetaMask அமைப்புகளில் Google, Apple அல்லது Telegram login-உம் தனி password-உம் சேர்ந்து அணுகலை வழங்குகின்றன; அதன் SRP மறைகுறியாக்கப்பட்ட பகுதிகளாகப் பராமரிக்கப்படுகிறது. ஆகவே “password இந்தச் சாதனத்தில் மட்டும் முக்கியம்” என்ற கூற்று எல்லா wallet-களுக்கும் பொருந்தாது. அந்த wallet-ஐ உருவாக்கிய முறையை அதன் அதிகாரப்பூர்வ ஆவணத்தில் சரிபார்க்க வேண்டும்.
மையப்படுத்தப்பட்ட பரிவர்த்தனைத் தளத்தின் password வேறு வகை: அது சேவை வழங்குநரிடம் உள்ள கணக்கைத் திறக்கும் credential. அங்கு 2FA உதவலாம். உதாரணமாக மட்டும், Binance கணக்கு பாதுகாப்பில் 2FA எப்படி பயன்படுகிறது என்ற கட்டுரை அந்தத் தளத்தின் login பாதுகாப்பைப் பற்றியது; அது self-custody recovery phrase அல்லது private key-க்கு மாற்றாகாது.
BIP39 passphrase: கூடுதல் password என்று மட்டும் நினைக்காதீர்கள்
BIP39 passphrase என்பது விருப்ப அம்சம்; wallet ஆதரித்தால் recovery phrase உடன் சேர்ந்து seed உருவாக்குவதில் பங்கேற்கிறது. காலி passphrase-க்கும் ஒரு குறிப்பிட்ட முடிவு உண்டு. வேறு passphrase கொடுத்தால் வேறு wallet உருவாகும். Trezor-ன் passphrase விளக்கம் எழுத்தின் case அல்லது ஒரு சிறிய typo மாறினாலும் வேறு wallet திறக்கலாம் என்றும், passphrase-ஐ நிறுவனம் மீட்டுத் தர முடியாது என்றும் எச்சரிக்கிறது.
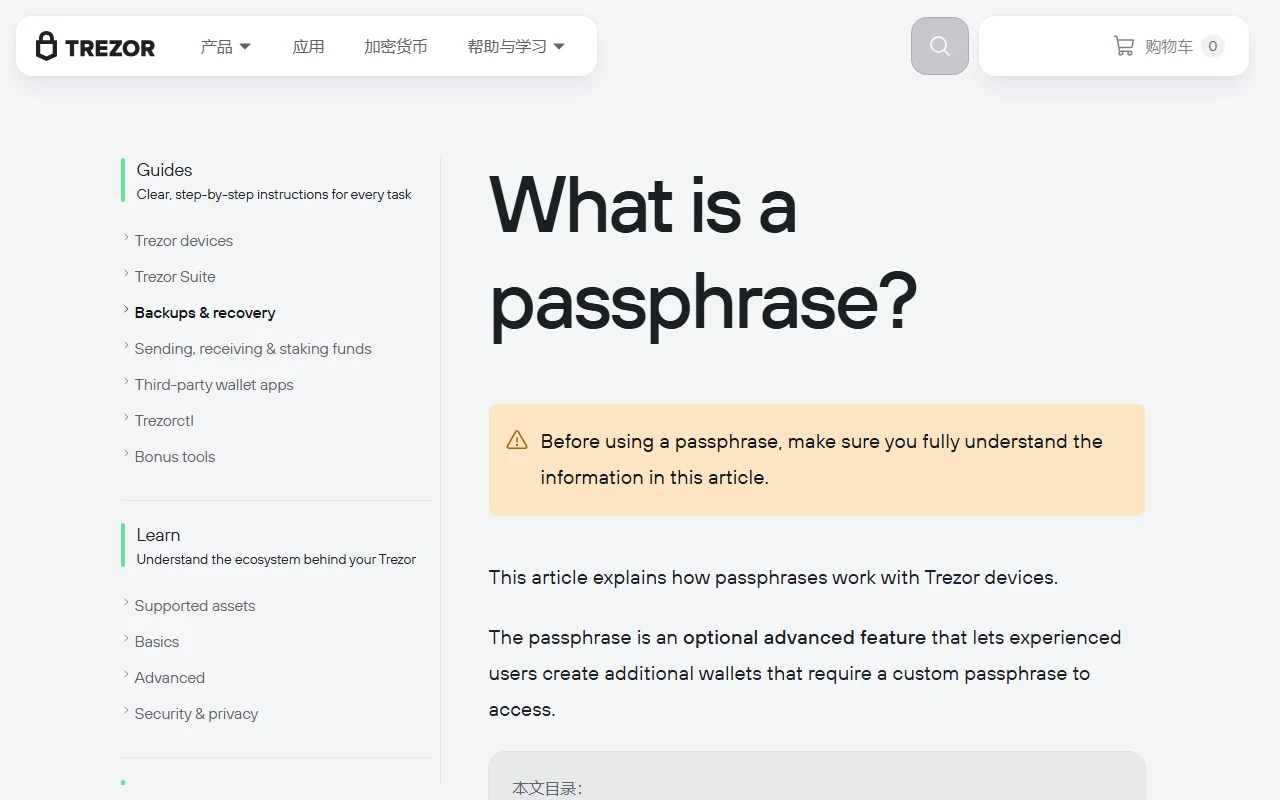
பட ஆதாரம்: Trezor அதிகாரப்பூர்வ வழிகாட்டி, 14 செப்டம்பர் 2026 அன்று எடுக்கப்பட்ட திரைப்பதிவு.
அதனால் recovery phrase சரியாக இருந்தும் balance பூஜ்யமாகத் தெரிந்தால், உடனே நிதி திருடப்பட்டது என்று முடிவு செய்ய வேண்டாம். தவறான passphrase, வேறு derivation path, தவறான network, இன்னும் சேர்க்கப்படாத கணக்கு அல்லது imported account போன்ற காரணங்களையும் பார்க்க வேண்டும். ஆனால் தெரியாத கருவியில் பல passphrase-களை முயன்று ரகசியத்தை வெளிப்படுத்தாதீர்கள். மீட்பைச் சரிபார்க்கும் பாதுகாப்பான நடைமுறை தனி செயல்முறை; இது அடுத்த கட்டுரையின் பொருள்.
இழந்தது எது? முதலில் இப்படிப் பிரியுங்கள்
Wallet password அல்லது PIN மட்டும் மறந்தது: செயலி இன்னும் திறந்திருக்கிறதா என்று பாருங்கள். திறந்திருந்தால் உடனே uninstall, reset அல்லது data clear செய்யாதீர்கள். உங்களிடம் எந்த recovery phrase, imported-key backup, hardware device மற்றும் optional passphrase இருக்க வேண்டும் என்பதை முகவரிகளோடு ஒப்பிட்டு உறுதி செய்யுங்கள். பிறகு அதிகாரப்பூர்வ reset அல்லது recovery வழியைப் பின்பற்றுங்கள். Social-login wallet என்றால் அதற்குரிய login கணக்கும் password-உம் தனித்தனியாகத் தேவைப்படலாம்.
Recovery phrase நகல் காணவில்லை; wallet இன்னும் திறக்கிறது: காணாமல் போன நகல் வேறொருவரிடம் போயிருக்க வாய்ப்புண்டா என்பதை மதிப்பிடுங்கள். வெறும் மறதி என்றாலும் சாதன அணுகலை ஒரே மீட்பு வழியாக நம்பி இருக்காதீர்கள். அதிகாரப்பூர்வ செயலிக்குள் கிடைக்கும் backup வசதியை மட்டும் பயன்படுத்தலாமா, அல்லது புதிய wallet உருவாக்கி நிதியை நகர்த்த வேண்டுமா என்பதை முதலில் wallet வகை, imported accounts, network fees ஆகியவற்றுடன் திட்டமிடுங்கள். திரையில் காட்டச் சொல்வதாக நடிக்கும் support link-ஐ பயன்படுத்தாதீர்கள்.
Private key காணவில்லை: அது recovery phrase-இலிருந்து உருவான கணக்கா, தனியாக import செய்த கணக்கா என்று கண்டறியுங்கள். Derived account என்றால் சரியான phrase மூலம் அது மீண்டும் கிடைக்கக்கூடும். Imported account என்றால் அந்த phrase அதை மீட்காது. திறந்திருக்கும் சாதனத்தை அழிப்பதற்கு முன் அதிகாரப்பூர்வ export மற்றும் migration வழிமுறையைப் புரிந்துகொள்ளுங்கள்.
BIP39 passphrase மறந்தது: Recovery phrase இருந்தாலும் passphrase wallet-ஐ அணுக முடியாமல் போகலாம். பழைய எழுத்துப் பதிவு, password manager entry அல்லது நீங்கள் பயன்படுத்திய துல்லியமான case/spacing பற்றிய நம்பகமான பதிவு இருக்கிறதா என்பதை offline-ஆகச் சரிபார்க்கவும். “Passphrase recovery service” என்று கேட்கும் ஒருவரிடம் recovery phrase-ஐ அனுப்பாதீர்கள்.
கசிந்தது எது? செயலின் அவசரம் இதைப் பொறுத்தது
Recovery phrase வேறொருவருக்குத் தெரிந்திருக்கலாம்: அதிலிருந்து உருவான எல்லா கணக்குகளின் பாதுகாப்பும் பாதிக்கப்பட்டதாகக் கருதுங்கள். அதே phrase-இன் கீழ் புதிய account உருவாக்குவது தீர்வு அல்ல; password மாற்றுவதும் token approval-ஐ revoke செய்வதும் கசிந்த சாவியை மாற்றாது. நம்பகமான, சுத்தமான சாதனத்தில் புதிய recovery phrase கொண்ட wallet உருவாக்கி, சரியான network-களில் நிதியை நகர்த்தத் திட்டமிடுங்கள். Gas சேர்த்தவுடன் அது தானாக அறியாத முகவரிக்குப் போனால் sweeper bot இருக்கலாம்; மீண்டும் gas சேர்க்காதீர்கள். பாதுகாப்பு பாதிக்கப்பட்ட wallet பற்றிய MetaMask-ன் அதிகாரப்பூர்வ வழிகாட்டி இதே எச்சரிக்கையை வழங்குகிறது. பதற்றத்தில் தெரியாத “rescue” dapp-ஐ இணைக்காதீர்கள். தாக்குபவர் முதலில் பரிவர்த்தனை செய்ய வாய்ப்புள்ளதால் எந்த நடவடிக்கையும் வெற்றியை உறுதி செய்யாது.
ஒரு private key கசிந்தது: முதலில் அதற்குரிய முகவரியைத் துல்லியமாகக் கண்டறியுங்கள். அந்தக் கணக்கின் நிதி மற்றும் அதற்குக் கிடைத்த token approvals ஆபத்தில் உள்ளன. Password மாற்றுவதோ approvals-ஐ revoke செய்வதோ கசிந்த private key-ஐ மீண்டும் பாதுகாப்பாக்காது. புதிய பாதுகாப்பான கணக்குக்கு மாற்றிய பிறகு பழைய முகவரியை மீண்டும் பயன்படுத்தாதீர்கள். Private key கசிவு மட்டுமே recovery phrase-உம் கசிந்தது என்பதை நிரூபிக்காது; இருந்தாலும் phrase எங்கு வைக்கப்பட்டது, மற்ற கணக்குகளில் சந்தேகச் செயல்பாடு உள்ளதா என்பதைக் கண்காணிக்க வேண்டும்.
உள்ளூர் wallet password கசிந்தது: பாரம்பரிய அமைப்பில் password மட்டும் தொலைவில் இருந்து blockchain நிதியை நகர்த்தப் போதாமல் இருக்கலாம். ஆனால் திருடப்பட்ட சாதனம், browser profile அல்லது vault file தாக்குபவரிடம் இருந்தால் அது முக்கியம். Password-ஐ மாற்றி, சாதனம் மற்றும் browser extensions-ஐச் சோதித்து, சந்தேகமான அணுகல் இருந்தால் நிதியைப் புதிய wallet-க்கு மாற்றுவது பற்றி திட்டமிடுங்கள். Social-login அமைப்பில் இணைக்கப்பட்ட login account-உம் ஆபத்தில் இருந்தால் நிலை இன்னும் தீவிரம்; அந்தச் சேவையின் account-security வழிமுறையையும் உடனே பின்பற்ற வேண்டும்.
Passphrase மட்டும் கசிந்தது: Recovery phrase தாக்குபவரிடம் இல்லாவிட்டால் passphrase மட்டும் பொதுவாக அந்த wallet-ஐ உருவாக்கப் போதாது. இரண்டும் ஒரே இடத்தில் இருந்தனவா அல்லது இரண்டும் பகிரப்பட்டனவா என்பதைச் சரிபார்க்கவும். இரண்டும் கசிந்திருந்தால் அந்த passphrase wallet-இன் பாதுகாப்பும் பாதிக்கப்பட்டதாகக் கருத வேண்டும்.
ஆதரவு கேட்கும் முன் பாதுகாப்பான குறிப்பேடு தயாரிக்கவும்
ரகசியங்களை எழுதாமல், wallet பெயர் மற்றும் பதிப்பு, உருவாக்கிய முறை, சாதன வகை, public address, network, derived/imported/hardware என்ற கணக்கு வகை, இழந்தது அல்லது கசிந்தது எது, சந்தேகப் பரிவர்த்தனையின் hash ஆகியவற்றை பதிவு செய்யுங்கள். உண்மையான support-க்கும் recovery phrase, private key அல்லது முழு passphrase தேவையில்லை. Ethereum பாதுகாப்பு வழிகாட்டி recovery phrase மற்றும் private key-யின் screenshot எடுக்க வேண்டாம் என்றும், அவற்றைப் பகிர வேண்டாம் என்றும் அறிவுறுத்துகிறது.
“உங்கள் கணக்கைச் சரிபார்க்க ரகசியச் சொற்களை அனுப்புங்கள்” என்பது உதவி அல்ல. மையப்படுத்தப்பட்ட தளங்களைப் பயன்படுத்துபவர்களுக்கு, Binance பெயரைப் பயன்படுத்தும் மோசடிகளை அடையாளம் காணும் இந்தத் தள-குறிப்பிட்ட உதாரணங்கள் போலி ஆதரவு முறைகளைப் புரிந்துகொள்ள உதவும்; அந்தத் தளத்தின் செயல்முறைகளை மற்ற wallet-களுக்கு அப்படியே பொருத்த வேண்டாம்.